ISO 27701 ngày càng được nhiều doanh nghiệp quan tâm trong bối cảnh yêu cầu về bảo vệ dữ liệu cá nhân và quyền riêng tư ngày càng được chú trọng. Vậy ISO 27701 là gì? ISO 27701:2025 có gì mới? tiêu chuẩn này có những yêu cầu nào hay tài liệu ISO 27701 PDF tìm ở đâu?. Bài viết dưới đây sẽ giúp bạn hiểu rõ những nội dung quan trọng của ISO 27701, phạm vi áp dụng, các yêu cầu cần lưu ý và những lợi ích tiêu chuẩn mang lại cho doanh nghiệp.
ISO/IEC 27701 là gì?
ISO/IEC 27701 là tiêu chuẩn quốc tế tập trung vào quản lý thông tin riêng tư (PIMS - Privacy Information Management System), giúp tổ chức xây dựng phương pháp quản lý dữ liệu cá nhân một cách có hệ thống. Tiêu chuẩn này được phát triển dựa trên nền tảng của tiêu chuẩn ISO/IEC 27001 và ISO/IEC 27002, đồng thời bổ sung các nội dung liên quan đến quyền riêng tư và việc xử lý thông tin nhận dạng cá nhân (PII).
Nếu ISO/IEC 27001 chủ yếu đề cập đến việc quản lý an toàn thông tin, ISO/IEC 27701 mở rộng phạm vi sang khía cạnh quyền riêng tư. Nhờ đó, doanh nghiệp có thể xác định rõ trách nhiệm, kiểm soát quy trình thu thập, sử dụng, lưu trữ và xử lý dữ liệu cá nhân trong suốt vòng đời thông tin.
ISO 27701 đặc biệt hữu ích đối với các tổ chức thường xuyên xử lý dữ liệu khách hàng, nhân viên hoặc đối tác. Việc triển khai tiêu chuẩn không chỉ giúp nâng cao khả năng kiểm soát thông tin cá nhân mà còn hỗ trợ doanh nghiệp xây dựng quy trình quản lý quyền riêng tư minh bạch, nhất quán và phù hợp với các yêu cầu pháp lý có liên quan.
Đối tượng cần áp dụng tiêu chuẩn ISO 27701
ISO 27701 có thể được áp dụng bởi nhiều loại hình tổ chức có hoạt động thu thập, sử dụng hoặc xử lý thông tin cá nhân. Quy mô doanh nghiệp không phải là yếu tố quyết định; điều quan trọng là tổ chức có nhu cầu quản lý dữ liệu cá nhân một cách bài bản và kiểm soát các rủi ro liên quan đến quyền riêng tư.
Một số nhóm đối tượng thường có nhu cầu triển khai ISO 27701 gồm:
- Doanh nghiệp tư nhân: Đặc biệt là các đơn vị lưu trữ và xử lý dữ liệu khách hàng, nhân viên hoặc đối tác.
- Công ty công nghệ, fintech và thương mại điện tử: Thường quản lý khối lượng lớn thông tin tài khoản, giao dịch và dữ liệu người dùng.
- Tổ chức y tế, giáo dục: Có nhu cầu bảo vệ nhiều loại thông tin cá nhân trong quá trình cung cấp dịch vụ.
- Cơ quan, tổ chức nhà nước: Có thể sử dụng tiêu chuẩn để củng cố hoạt động quản lý và bảo vệ dữ liệu cá nhân.
- Nhà cung cấp dịch vụ xử lý dữ liệu: Các đơn vị xử lý thông tin thay mặt cho khách hàng cần có cơ chế kiểm soát dữ liệu rõ ràng.
- Tổ chức tham gia chuỗi cung ứng quốc tế: ISO 27701 có thể giúp nâng cao khả năng chứng minh năng lực quản lý quyền riêng tư với khách hàng và đối tác.
Xem thêm:
Nội dung chính của tiêu chuẩn ISO 27701:2025
ISO/IEC 27701:2025 gồm các điều khoản từ 4 đến 10, cùng nhiều phụ lục hướng dẫn về quản lý thông tin riêng tư. Các nội dung chính gồm:
Điều khoản 4: Bối cảnh của tổ chức
Xác định bối cảnh, các bên liên quan và phạm vi áp dụng hệ thống PIMS.
Điều khoản 5: Lãnh đạo
Quy định trách nhiệm của lãnh đạo, chính sách quyền riêng tư và cam kết triển khai PIMS.
Điều khoản 6: Lập kế hoạch
Tập trung vào nhận diện rủi ro, cơ hội và thiết lập mục tiêu quản lý quyền riêng tư.
Điều khoản 7: Hỗ trợ
Đề cập đến nguồn lực, năng lực, đào tạo, nhận thức và truyền thông liên quan đến quyền riêng tư.
Điều khoản 8: Vận hành
Hướng dẫn triển khai kế hoạch, kiểm soát rủi ro và quản lý các hoạt động xử lý dữ liệu cá nhân.
Điều khoản 9: Đánh giá hiệu suất
Yêu cầu theo dõi, đo lường, đánh giá và kiểm toán hệ thống quản lý thông tin riêng tư.
Điều khoản 10: Cải tiến
Tập trung vào xử lý điểm không phù hợp và cải tiến liên tục hiệu quả của PIMS.
Các phụ lục quan trọng
- Phụ lục A: Mục tiêu và biện pháp kiểm soát cho PII Controller và PII Processor.
- Phụ lục B: Hướng dẫn triển khai các biện pháp kiểm soát trong thực tế.
- Phụ lục C: Đối chiếu với ISO/IEC 29100.
- Phụ lục D: Đối chiếu với GDPR.
- Phụ lục E: Liên hệ với ISO/IEC 27018 và ISO/IEC 29151.
- Phụ lục F: Đối chiếu với ISO/IEC 27701:2019.
Cấu trúc này giúp doanh nghiệp có cơ sở xây dựng, vận hành và cải tiến hệ thống quản lý thông tin riêng tư một cách nhất quán.
Phiên bản ISO/IEC 27701:2015 có gì nổi bật
ISO/IEC 27701:2025 được phát hành vào tháng 10/2025, thay thế phiên bản ISO/IEC 27701:2019 với nhiều thay đổi về cấu trúc và nội dung quản lý thông tin riêng tư. Một số điểm đáng chú ý gồm:
1. Cập nhật cấu trúc hệ thống quản lý thông tin riêng tư
Phiên bản 2025 được điều chỉnh theo cấu trúc mới, giúp tổ chức dễ dàng xây dựng, vận hành và cải tiến hệ thống PIMS trong nhiều bối cảnh xử lý dữ liệu khác nhau.
2. Làm rõ trách nhiệm của PII Controller và PII Processor
Tiêu chuẩn phân định rõ hơn vai trò của bên kiểm soát và bên xử lý thông tin nhận dạng cá nhân, đồng thời bổ sung hướng dẫn liên quan đến trách nhiệm giải trình, xử lý dữ liệu và các hoạt động chia sẻ thông tin.
3. Cập nhật các nội dung liên quan đến quyền riêng tư
ISO/IEC 27701:2025 bổ sung và điều chỉnh các nội dung đối chiếu với những tiêu chuẩn, khung quản lý quyền riêng tư liên quan như ISO/IEC 29100, GDPR, ISO/IEC 27018 và ISO/IEC 29151.
4. Hỗ trợ doanh nghiệp chuyển đổi từ phiên bản 2019
Phụ lục F cung cấp nội dung đối chiếu với ISO/IEC 27701:2019, giúp các tổ chức đang áp dụng phiên bản cũ dễ dàng xác định những thay đổi và chuẩn bị kế hoạch chuyển sang phiên bản 2025.
Nhìn chung, ISO/IEC 27701:2025 mang đến cấu trúc rõ ràng hơn và khả năng áp dụng linh hoạt hơn, giúp doanh nghiệp nâng cao hiệu quả quản lý thông tin riêng tư trong môi trường xử lý dữ liệu ngày càng phức tạp.
Lợi ích của chứng nhận ISO 27701 với doanh nghiệp
Nâng cao khả năng bảo vệ dữ liệu cá nhân (PII)
ISO/IEC 27701 giúp doanh nghiệp xây dựng hệ thống quản lý thông tin riêng tư (PIMS), kiểm soát dữ liệu cá nhân xuyên suốt quá trình thu thập, sử dụng, lưu trữ và xử lý. Nhờ đó, doanh nghiệp hạn chế nguy cơ truy cập trái phép, sử dụng sai mục đích hoặc rò rỉ thông tin cá nhân.
Hỗ trợ tuân thủ quy định về bảo vệ dữ liệu
Tiêu chuẩn cung cấp khuôn khổ giúp doanh nghiệp xác định trách nhiệm, kiểm soát hoạt động xử lý dữ liệu và quản lý quyền của chủ thể dữ liệu. Đây là nền tảng hỗ trợ doanh nghiệp chủ động đáp ứng các yêu cầu pháp lý về quyền riêng tư và bảo vệ dữ liệu cá nhân.
Tăng niềm tin của khách hàng và đối tác
Việc áp dụng ISO/IEC 27701 thể hiện doanh nghiệp có cách tiếp cận bài bản trong quản lý và bảo vệ thông tin cá nhân. Đây cũng là một lợi thế khi làm việc với khách hàng, đối tác hoặc nhà cung cấp có yêu cầu cao về bảo mật và quyền riêng tư.
Dễ dàng tích hợp với ISO/IEC 27001
ISO/IEC 27701 có thể được tích hợp với hệ thống quản lý an toàn thông tin theo ISO/IEC 27001, giúp doanh nghiệp đồng bộ hoạt động bảo mật và quản lý quyền riêng tư. Cách tiếp cận này giúp hạn chế trùng lặp quy trình và tối ưu nguồn lực triển khai.
Chuẩn hóa quy trình quản lý dữ liệu
Doanh nghiệp có thể xác định rõ dữ liệu nào được thu thập, mục đích sử dụng, người có quyền truy cập và thời gian lưu giữ. Nhờ đó, việc quản lý PII trở nên nhất quán hơn, đồng thời giảm rủi ro và nâng cao hiệu quả vận hành.
Tăng lợi thế cạnh tranh và cơ hội kinh doanh
Chứng nhận ISO/IEC 27701 giúp doanh nghiệp có thêm bằng chứng về năng lực quản lý thông tin riêng tư khi tham gia đấu thầu, đánh giá nhà cung cấp hoặc hợp tác với khách hàng quốc tế. Đây có thể trở thành lợi thế đáng kể trong những ngành coi trọng bảo mật và quyền riêng tư.
Quy trình chứng nhận ISO 27701
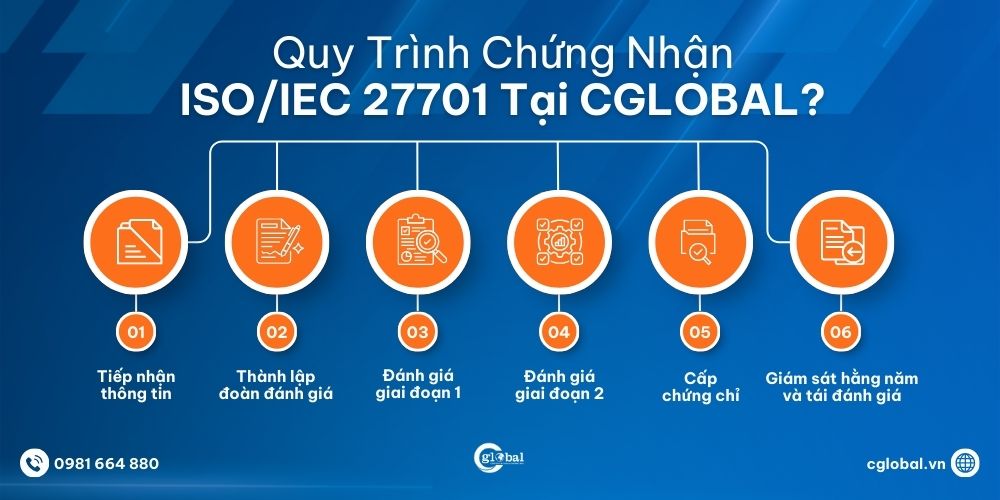
Quy trình đánh giá chứng nhận ISO/IEC 27701 được thực hiện theo các bước:
Bước 1: Tiếp nhận thông tin và xác định phạm vi chứng nhận.
Bước 2: Thành lập đoàn đánh giá.
Bước 3: Đánh giá giai đoạn 1 - xem xét tài liệu hệ thống.
Bước 4: Đánh giá giai đoạn 2 - đánh giá tại tổ chức.
Bước 5: Xem xét kết quả và cấp chứng chỉ.
Bước 6: Đánh giá giám sát định kỳ hằng năm và tái đánh giá chứng nhận sau 3 năm.
Báo giá chứng nhận ISO 27701 mới nhất 2026
Chi phí chứng nhận ISO/IEC 27701 trong năm 2026 phụ thuộc vào quy mô doanh nghiệp, mức độ phức tạp của hệ thống quản lý dữ liệu cá nhân và tình trạng áp dụng ISO/IEC 27001 hiện tại. Vì ISO 27701 là phần mở rộng của ISO 27001, các doanh nghiệp đã triển khai ISMS trước đó sẽ tối ưu được chi phí đáng kể.
Thông thường, báo giá chứng nhận ISO 27701 sẽ bao gồm các khoản phí chính như:
- Phí đánh giá chứng nhận: do tổ chức chứng nhận thực hiện, dựa trên số lượng nhân sự và phạm vi dữ liệu cần kiểm soát.
- Phí duy trì hằng năm: đảm bảo hệ thống tuân thủ liên tục và đáp ứng các yêu cầu giám sát.
- Chi phí tư vấn (nếu cần): hỗ trợ xây dựng PIMS, xác định vai trò kiểm soát - xử lý PII, thiết lập quy trình tuân thủ.
- Chi phí đào tạo nhân sự: trang bị kiến thức về bảo mật dữ liệu và yêu cầu của ISO 27701.
Hiện nay, mức chi phí trung bình cho doanh nghiệp nhỏ và vừa dao động từ 30 - 80 triệu đồng, trong khi doanh nghiệp lớn hoặc có hệ thống dữ liệu phức tạp có thể cần ngân sách cao hơn.
Xem thêm:
- ISMS là gì? Hệ thống quản lý an toàn thông tin doanh nghiệp
Cglobal - Tổ chức chứng nhận ISO 27701 uy tín tại Việt Nam
CGLOBAL là Tập đoàn chứng nhận toàn cầu có trụ sở chính tại Hoa Kỳ, với hệ thống chi nhánh phủ khắp các Châu lục (Châu Mỹ, Châu Âu, Châu Á, Trung Quốc, Australia). Chứng chỉ ISO/IEC 27701 do CGLOBAL cấp có giá trị công nhận quốc tế, giúp doanh nghiệp nâng cao uy tín và thuận lợi khi làm việc với khách hàng, đối tác tại EU, Nhật Bản và các thị trường có yêu cầu cao về bảo vệ dữ liệu cá nhân.
Khi sử dụng dịch vụ chứng nhận ISO 27701 uy tín tại CGLOBAL, doanh nghiệp sẽ được:
- Quy trình đánh giá rõ ràng, minh bạch, tối ưu thời gian.
- Đội ngũ chuyên gia có kinh nghiệm trong lĩnh vực đánh giá hệ thống quản lý.
- Chi phí hợp lý, không phát sinh ngoài hợp đồng.
- Chứng chỉ có giá trị công nhận quốc tế.
Nhận báo giá dịch vụ ISO 27701 uy tín ngay hôm nay
Xem thêm:
Giải đáp thắc mắc thường gặp về ISO/IEC 27701
Doanh nghiệp chỉ làm việc với Nhật có cần ISO 27701 không?
Trong nhiều trường hợp, đối tác Nhật yêu cầu JIS Q 15001. Tuy nhiên, ISO/IEC 27701 có thể được sử dụng để đáp ứng yêu cầu quản lý thông tin riêng tư ở phạm vi quốc tế.
Chứng nhận ISO 27701 có hiệu lực bao lâu?
ISO/IEC 27701 có hiệu lực 3 năm
Tổ chức nhỏ có áp dụng ISO/IEC 27701 được không?
Tiêu chuẩn ISO/IEC 27701 áp dụng cho mọi quy mô tổ chức, miễn là có hoạt động xử lý thông tin cá nhân.
ISO/IEC 27701 có tích hợp với các tiêu chuẩn khác được không?
Hoàn toàn có. ISO/IEC 27701 được thiết kế để tích hợp dễ dàng với các tiêu chuẩn quản lý khác nhằm tạo thành một Hệ thống Quản lý Tích hợp (IMS) thống nhất cho doanh nghiệp.